Domain gesellschaftsspiel.de kaufen?
Wir ziehen mit dem Projekt
gesellschaftsspiel.de um.
Sind Sie am Kauf der Domain
gesellschaftsspiel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gesellschaftsspiel.de kaufen?
Wie funktioniert ein Bug-Bounty-Programm?
Ein Bug-Bounty-Programm ist ein Belohnungsprogramm, bei dem Unternehmen oder Organisationen externe Sicherheitsforscher einladen, nach Schwachstellen in ihrer Software oder ihren Systemen zu suchen. Die Forscher melden die Schwachstellen an das Unternehmen, das dann eine Belohnung für jede gemeldete Schwachstelle auszahlt. Dies ermöglicht es Unternehmen, potenzielle Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Angreifern ausgenutzt werden können. **
Wie werde ich ein Bug-Bounty-Hunter?
Um ein Bug-Bounty-Hunter zu werden, solltest du zunächst über fundierte Kenntnisse in den Bereichen Netzwerksicherheit, Webanwendungssicherheit und Programmierung verfügen. Du kannst diese Kenntnisse durch Selbststudium, Online-Kurse oder durch den Besuch von Schulungen und Konferenzen erwerben. Anschließend kannst du dich bei verschiedenen Bug-Bounty-Plattformen anmelden und an deren Programmen teilnehmen, um Schwachstellen in deren Systemen zu finden und zu melden. **


Ähnliche Suchbegriffe für Bug-Bounty-Bootcamp-The
Top-Angebote
Produkte zum Begriff Bug-Bounty-Bootcamp-The:
-
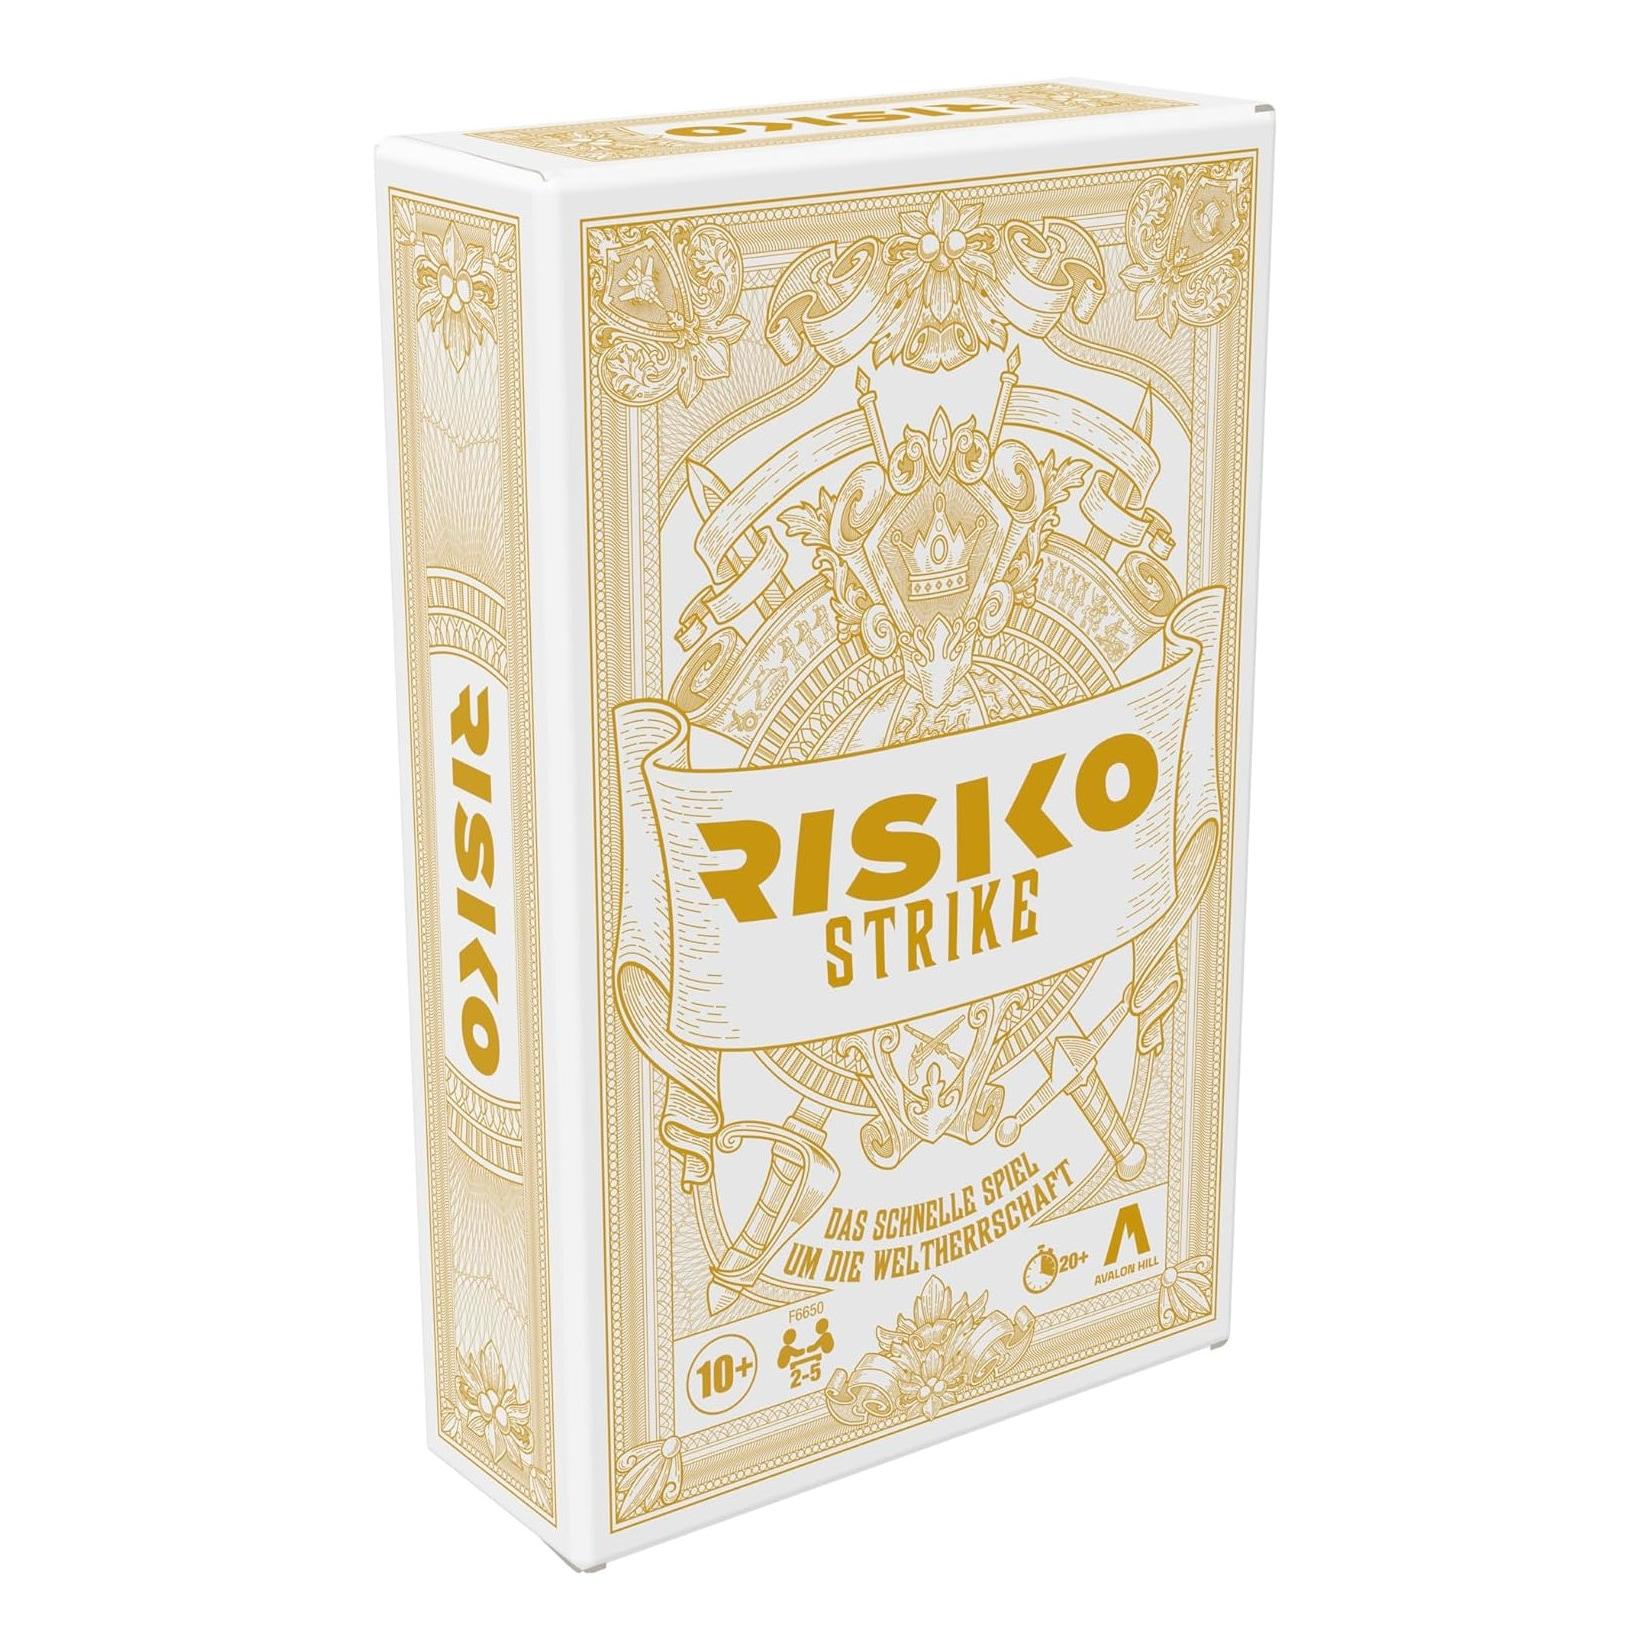
Hasbro - Risiko Strike Kartenspiel Würfelspiel StrategiespielHasbro Risiko - Strike 1. Sage den Kampf an - 2. Setzte deine Truppen ein - 3. Würfle, um zu siegen! Risiko als Karten- und Würfelspiel: Das schnelle Spiel um die Weltherrschaft! Mit dem Risiko Strike Karten- und Würfelspiel kommt man ganz ohne Spi19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
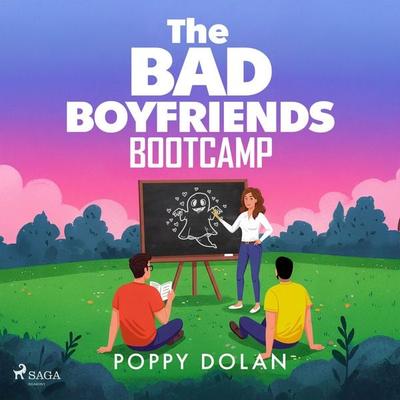
Li, Vickie: Bug Bounty BootcampBug Bounty Bootcamp , The Guide to Finding and Reporting Web Vulnerabilities , > , Erscheinungsjahr: 20211207, Produktform: Kartoniert, Autoren: Li, Vickie, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: bugs;computer science;privacy;clean code;tech;web application security;web security;cybersecurity books;cybersecurity for dummies;cybersecurity;no starch press;bug bounty bootcamp;hacking books;hacking for dummies;networking;technology;security;computer;computers;hacking;coding;code;hackers;web development;cyber security;computer networking;penetration testing;computer networks;network security;computer books;computer security;cyber security books;penetration test;business;productivity;how to, Fachschema: Datensicherheit / Netz~EDV / Theorie / Software-Entw. / Testmethoden~Englische Bücher / Naturwissenschaften~Internet / Programmierung~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Webprogrammierung~Netzwerksicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 177, Breite: 231, Höhe: 26, Gewicht: 770, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum wird Bounty als Bounty bezeichnet?
Der Schokoriegel "Bounty" wird so genannt, weil das englische Wort "Bounty" übersetzt "Kopfgeld" bedeutet. Dies bezieht sich auf die großzügige Menge an Kokosnussfüllung in dem Schokoriegel. Der Name soll vermitteln, dass der Genuss des Riegels ein reichhaltiges und belohnendes Geschmackserlebnis bietet. Außerdem soll der Name "Bounty" auch eine Assoziation zu einem exotischen und tropischen Geschmack herstellen, da Kokosnuss oft mit Urlaub und Sonne in Verbindung gebracht wird. **
-
Ist The Witcher 3 ein Bug?
Nein, The Witcher 3 ist kein Bug. Es handelt sich um ein Open-World-Action-Rollenspiel, das von CD Projekt Red entwickelt wurde. Es kann jedoch wie jedes andere Spiel auch Bugs enthalten, die durch Patches und Updates behoben werden. **
-
Wem gehört Bounty?
Bounty gehört der Firma Mars, Incorporated, die auch andere beliebte Schokoladenmarken wie Snickers und Twix besitzt. Die Marke Bounty wurde erstmals 1951 in Großbritannien eingeführt und ist seitdem weltweit bekannt für ihre Kokosnussfüllung umhüllt von zarter Schokolade. Die Schokoriegel sind in vielen Ländern erhältlich und erfreuen sich großer Beliebtheit bei Schokoladenliebhabern. Mit ihrem exotischen Geschmack und ihrer einzigartigen Kombination von Kokosnuss und Schokolade hat sich Bounty fest als eine der führenden Schokoladenmarken etabliert. **
-
Was ist der Hexerzeichen-Bug in The Witcher 3?
Der Hexerzeichen-Bug in The Witcher 3 ist ein Fehler im Spiel, bei dem das Hexerzeichen "Quen" nicht wie vorgesehen funktioniert. Normalerweise soll Quen Geralt vor Schaden schützen, indem es einen Schild um ihn herum erzeugt. Der Bug bewirkt jedoch, dass der Schild nicht aktiviert wird oder sofort wieder verschwindet, was Geralt anfällig für Angriffe macht. Dies kann das Gameplay und den Schwierigkeitsgrad des Spiels erheblich beeinflussen. **

Was ist der Familienangelegenheiten-Bug in The Witcher 3?
Der Familienangelegenheiten-Bug in The Witcher 3 ist ein Fehler im Spiel, der verhindert, dass bestimmte Quests im Zusammenhang mit der Familie des Protagonisten, Geralt von Riva, abgeschlossen werden können. Dies betrifft insbesondere die Quests "Eine Prüfung der Familie" und "Die letzte Prüfung". Der Bug kann dazu führen, dass Spielerinnen und Spieler nicht in der Lage sind, die Geschichte vollständig zu erleben und bestimmte Belohnungen zu erhalten. **
Wie heißt Bounty früher?
Bounty hieß früher "Tropical Chocolate Bar" und wurde erstmals 1951 von der Firma Mars Incorporated auf den Markt gebracht. Die Bezeichnung "Bounty" wurde später eingeführt, um das exotische und tropische Image des Riegels zu betonen. Der Name "Bounty" soll an die reiche und üppige Natur der tropischen Inseln erinnern, von denen die Hauptzutat, die Kokosnuss, stammt. Seitdem ist Bounty unter diesem Namen weltweit bekannt und beliebt. **
Top-Angebote
Produkte zum Begriff Bug-Bounty-Bootcamp-The:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hasbro - Risiko Strike Kartenspiel Würfelspiel StrategiespielHasbro Risiko - Strike 1. Sage den Kampf an - 2. Setzte deine Truppen ein - 3. Würfle, um zu siegen! Risiko als Karten- und Würfelspiel: Das schnelle Spiel um die Weltherrschaft! Mit dem Risiko Strike Karten- und Würfelspiel kommt man ganz ohne Spi19,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Li, Vickie: Bug Bounty BootcampBug Bounty Bootcamp , The Guide to Finding and Reporting Web Vulnerabilities , > , Erscheinungsjahr: 20211207, Produktform: Kartoniert, Autoren: Li, Vickie, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: bugs;computer science;privacy;clean code;tech;web application security;web security;cybersecurity books;cybersecurity for dummies;cybersecurity;no starch press;bug bounty bootcamp;hacking books;hacking for dummies;networking;technology;security;computer;computers;hacking;coding;code;hackers;web development;cyber security;computer networking;penetration testing;computer networks;network security;computer books;computer security;cyber security books;penetration test;business;productivity;how to, Fachschema: Datensicherheit / Netz~EDV / Theorie / Software-Entw. / Testmethoden~Englische Bücher / Naturwissenschaften~Internet / Programmierung~Internet / Protokolle, Sicherheit, Technik, Fachkategorie: Webprogrammierung~Netzwerksicherheit, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 177, Breite: 231, Höhe: 26, Gewicht: 770, Produktform: Kartoniert, Genre: Importe,37,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein Bug-Bounty-Programm?
Ein Bug-Bounty-Programm ist ein Belohnungsprogramm, bei dem Unternehmen oder Organisationen externe Sicherheitsforscher einladen, nach Schwachstellen in ihrer Software oder ihren Systemen zu suchen. Die Forscher melden die Schwachstellen an das Unternehmen, das dann eine Belohnung für jede gemeldete Schwachstelle auszahlt. Dies ermöglicht es Unternehmen, potenzielle Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Angreifern ausgenutzt werden können. **
-
Wie werde ich ein Bug-Bounty-Hunter?
Um ein Bug-Bounty-Hunter zu werden, solltest du zunächst über fundierte Kenntnisse in den Bereichen Netzwerksicherheit, Webanwendungssicherheit und Programmierung verfügen. Du kannst diese Kenntnisse durch Selbststudium, Online-Kurse oder durch den Besuch von Schulungen und Konferenzen erwerben. Anschließend kannst du dich bei verschiedenen Bug-Bounty-Plattformen anmelden und an deren Programmen teilnehmen, um Schwachstellen in deren Systemen zu finden und zu melden. **
-
Warum wird Bounty als Bounty bezeichnet?
Der Schokoriegel "Bounty" wird so genannt, weil das englische Wort "Bounty" übersetzt "Kopfgeld" bedeutet. Dies bezieht sich auf die großzügige Menge an Kokosnussfüllung in dem Schokoriegel. Der Name soll vermitteln, dass der Genuss des Riegels ein reichhaltiges und belohnendes Geschmackserlebnis bietet. Außerdem soll der Name "Bounty" auch eine Assoziation zu einem exotischen und tropischen Geschmack herstellen, da Kokosnuss oft mit Urlaub und Sonne in Verbindung gebracht wird. **
-
Ist The Witcher 3 ein Bug?
Nein, The Witcher 3 ist kein Bug. Es handelt sich um ein Open-World-Action-Rollenspiel, das von CD Projekt Red entwickelt wurde. Es kann jedoch wie jedes andere Spiel auch Bugs enthalten, die durch Patches und Updates behoben werden. **
Ähnliche Suchbegriffe für Bug-Bounty-Bootcamp-The
-
Pegasus - Gesprächsstoff Party, Gesellschaftsspiel, Partyspiel. KartenspielDiese Gesprächsstoff- Box Beinhaltet 110 Karten Mit Lustigen, Gewagten, Frechen, Verrückten Und Interessanten Fragen Für Den Ultimativen Partyabend Unter Freunden Und Gleichgesinnten! Dieser Partyspaß Garantiert Nicht Nur Zündenden Gesprächsstoff...20,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wem gehört Bounty?
Bounty gehört der Firma Mars, Incorporated, die auch andere beliebte Schokoladenmarken wie Snickers und Twix besitzt. Die Marke Bounty wurde erstmals 1951 in Großbritannien eingeführt und ist seitdem weltweit bekannt für ihre Kokosnussfüllung umhüllt von zarter Schokolade. Die Schokoriegel sind in vielen Ländern erhältlich und erfreuen sich großer Beliebtheit bei Schokoladenliebhabern. Mit ihrem exotischen Geschmack und ihrer einzigartigen Kombination von Kokosnuss und Schokolade hat sich Bounty fest als eine der führenden Schokoladenmarken etabliert. **
-
Was ist der Hexerzeichen-Bug in The Witcher 3?
Der Hexerzeichen-Bug in The Witcher 3 ist ein Fehler im Spiel, bei dem das Hexerzeichen "Quen" nicht wie vorgesehen funktioniert. Normalerweise soll Quen Geralt vor Schaden schützen, indem es einen Schild um ihn herum erzeugt. Der Bug bewirkt jedoch, dass der Schild nicht aktiviert wird oder sofort wieder verschwindet, was Geralt anfällig für Angriffe macht. Dies kann das Gameplay und den Schwierigkeitsgrad des Spiels erheblich beeinflussen. **
-
Was ist der Familienangelegenheiten-Bug in The Witcher 3?
Der Familienangelegenheiten-Bug in The Witcher 3 ist ein Fehler im Spiel, der verhindert, dass bestimmte Quests im Zusammenhang mit der Familie des Protagonisten, Geralt von Riva, abgeschlossen werden können. Dies betrifft insbesondere die Quests "Eine Prüfung der Familie" und "Die letzte Prüfung". Der Bug kann dazu führen, dass Spielerinnen und Spieler nicht in der Lage sind, die Geschichte vollständig zu erleben und bestimmte Belohnungen zu erhalten. **
-
Wie heißt Bounty früher?
Bounty hieß früher "Tropical Chocolate Bar" und wurde erstmals 1951 von der Firma Mars Incorporated auf den Markt gebracht. Die Bezeichnung "Bounty" wurde später eingeführt, um das exotische und tropische Image des Riegels zu betonen. Der Name "Bounty" soll an die reiche und üppige Natur der tropischen Inseln erinnern, von denen die Hauptzutat, die Kokosnuss, stammt. Seitdem ist Bounty unter diesem Namen weltweit bekannt und beliebt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.